2026年10月21日、高市総理がXで、PHPの重大な脆弱性2件への対応を呼びかけました。修正パッチを当てること、難しければサイトを一時的に止めることも有効な手だ、という内容です。
「パッチを当てないと、具体的に何が起きるの?」
社長から一番多く出るのは、この質問だと思います。宮城県塩竈市で、AIを使って法人のWebサイトを作っている制作会社として、WordPressのお客さんへの提案書に実際に入れている「乗っ取られた場合に起きること」を、会社名を外してそのまま公開します。
この記事の要点
目次
乗っ取られたサイトの多くは、止まらない
まず知っておいてほしいのは、乗っ取られたサイトの多くは、止まらずに普段どおり表示されたまま使われる、ということです。
画面が真っ黒になったり、「ハッキングされました」と出たりするのは、ごく一部です。攻撃する側にとって、サイトは見た目が普段どおりのまま動いている方が使い道があります。だから気づくのが遅れます。
乗っ取られると起きること
被害は、サイトを持っている会社の中だけでは終わりません。
| 起きること | 中身 |
|---|---|
| 攻撃の踏み台にされる | 御社のサーバーが、他社のサイトへの攻撃や迷惑メールの送信に使われます。攻撃元として記録されるのは御社のドメインです |
| 訪問者への被害 | 見た目は普段どおりのまま、偽サイトへの転送やウイルスの配布に使われます。被害を受けるのは、御社を調べて訪れたお客さんです |
| 問い合わせ情報の流出 | フォームの送信先を差し替えられると、以後に入力された氏名・会社名・電話番号が第三者に渡ります。送信は普段どおり完了するため、誰も気づけません |
| なりすましメール | 御社を名乗る偽のメールが取引先に送られます。受信側で拒否する設定(DMARC)が無いドメインは、特に使われやすくなります |
| 取引先の信用 | 御社のサイトを見せて説明している取引先や代理店がいる場合、サイトの停止・改ざん・危険の警告表示は、その説明の場面にそのまま響きます |
「乗っ取られたら作り直せばいい」が成り立たない理由
「最悪、作り直せばいいでしょう」と言われることもあります。ただ、作り直す前に、次の3つが待っています。
| 中身 | |
|---|---|
| 作り直す前に調査が要る | どこから侵入され、何が漏れたかを調べないと、作り直しても同じ穴から再び入られます。原因と被害範囲の調査だけで300〜400万円かかった例があります(JNSA「インシデント損害額調査レポート」2024年) |
| 報告の義務 | 問い合わせの情報が漏れた場合、個人情報保護委員会への報告と本人への通知が必要になる場合があります |
| 検索結果の警告 | Googleの検索結果とブラウザに「危険なサイト」の警告が出ます。解除には駆除と再審査が必要で、数日から数週間かかります |
狙われ方は「規模」ではなく「古い版」
「うちみたいな小さい会社は狙われない」も、よく聞く言葉です。
攻撃の多くは、特定の会社を狙ったものではありません。自動で動くプログラムが世界中のサイトを巡回し、脆弱性のある版を見つけしだい侵入を試みます。選ばれる基準は、会社の規模や知名度ではなく、古い版が入っているかどうかです。
近年はAIによって巡回と侵入の試行が自動化され、脆弱性の公表から攻撃までの時間が短くなっています。2017年2月にはWordPress本体の脆弱性を悪用した改ざんが国内でも複数確認され、IPAとJPCERT/CCが注意喚起を出しています。
社長が今日やること
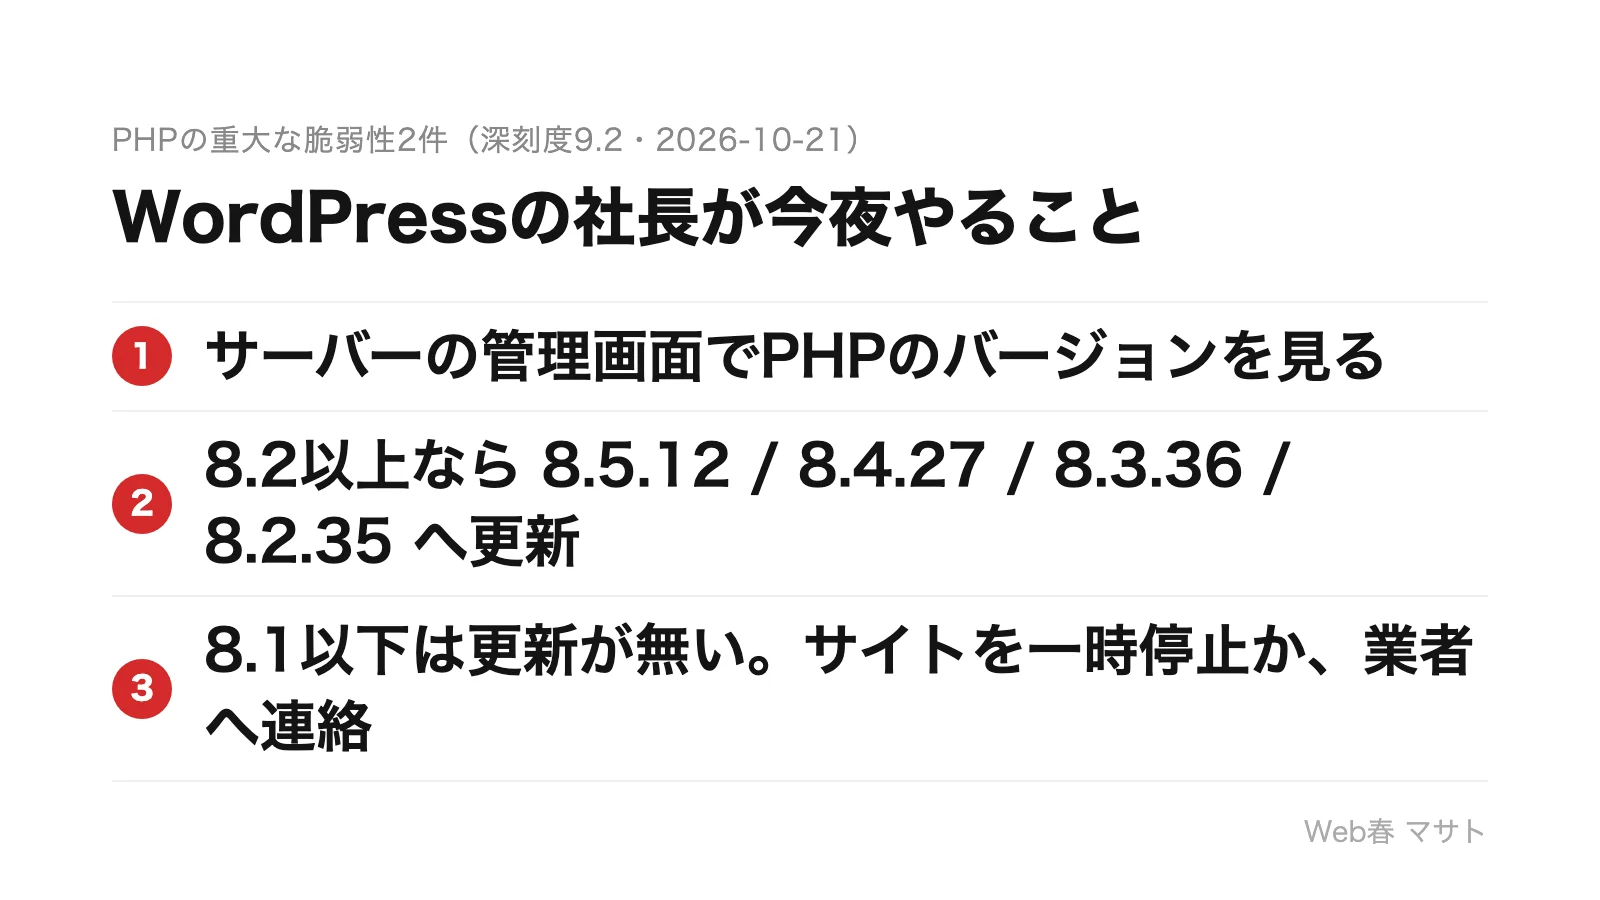
- サーバー会社の管理画面で、PHPのバージョンを見る
- 8.2以上なら、修正版(8.5.12/8.4.27/8.3.36/8.2.35)のどれかへ更新する
- 8.1以下なら、もう修正版が出ません。サイトを一時的に止めるか、今日中に制作会社へ連絡する
自分で確かめられないときは、無料で判定します。サイトのURLを記事の最後のフォームから送ってもらえれば、1営業日以内に「止める/更新で足りる/移す」のどれかを返します。
次の更新の夜を無くしたい会社には、WordPressからPHPの無い作りへ移すパッケージもあります。サーバーが要らないので運用費が下がり、保守は月1.5万円で修正回数の制限がありません。
修正版の詳しい中身と、Web担当の方の手順は高市総理が呼びかけたPHPの脆弱性。WordPressの会社が今日やることにまとめています。
自分でサーバーを触ったことがなければ、制作会社かサーバー会社に「PHPのバージョンと、今回の更新の予定を教えてください」と聞くのが一番早いです。あわせて「うちのドメインにDMARCは設定されていますか」と1行足しておくと、なりすましメールの備えも一度に確かめられます。
WordPressから、PHPの無いサイトへ移す
Web春が作るサイトは、できあがったページをCloudflareから配るだけです。サーバーでPHPが動いていないので、今回の穴の入口がありません。サーバーを借りる必要もないので、運用費も下がります。
- 脆弱性の更新:PHP・WordPress本体・プラグインに当てるものが無い
- 運用費:Web春の自社サイトは、年10万円弱から年1,500円になった
- 保守:月1.5万円(税別)で、修正回数の制限なし
- サイトの中身はコードとして御社のGitHubに残る。ツールの会社に何かあっても引っ越せる
移行は100万円〜(税別・1サイト)。JTB Americas・日本テレビ主催イベント・医療法人いぶきクリニックのサイトを手がけたWeb春が、相談から公開後の保守まで担当します。金額と流れはWordPressからの移行のページにまとめています。
移行の相談・無料の緊急診断
お名前・メールアドレス・ご用件だけで送れます。診断のときは、ご用件にサイトのURLを書いてください。
PHP更新の代行(40万円〜)と、静的に書き出す一時避難(30万円〜)はWordPressの緊急対応のページにまとめています。
出典
- 高市総理のXの投稿(2026年10月21日21:55): https://x.com/takaichi_sanae/status/2112890642590564386
- PHP公式の告知: https://www.php.net/archive/2026.php
- JNSA「インシデント損害額調査レポート」2024年
制作実績


よくある質問
WordPressが乗っ取られると、サイトは見られなくなりますか?
多くの場合、見た目は普段どおり表示されたままです。画面が変わるのはごく一部で、裏で他社への攻撃や偽サイトへの転送、フォームの送信先の差し替えに使われます。
小さい会社のサイトも狙われますか?
狙われます。攻撃の多くは自動で巡回するプログラムが行い、会社の規模ではなく、脆弱性のある古い版が入っているかどうかで選ばれます。
乗っ取られたら作り直せば済みますか?
作り直す前に、どこから侵入され何が漏れたかの調査が要ります。調査だけで300〜400万円かかった例があり(JNSA「インシデント損害額調査レポート」2024年)、個人情報が漏れた場合は報告と本人への通知が必要になることもあります。
今日、社長がやることは何ですか?
サーバー会社の管理画面でPHPのバージョンを見て、8.2以上なら修正版(8.5.12/8.4.27/8.3.36/8.2.35)へ更新します。8.1以下は修正版が出ないため、サイトを一時的に止めるか、今日中に制作会社へ連絡します。